
1. Instalarea corectă a Termux din F-Droid și pregătirea mediului Linux
De ce instalarea din F-Droid este esențială
Termux, ca mediu Linux pe Android, nu mai este suportat de Google Play Store din cauza lipsei actualizărilor de pachete și a lipsirii accesului la depozitele oficiale. Versiunea disponibilă în Google Play este o versiune stabilă, dar încălcați principiile de actualizare și se încadrează într-o stare de inactivitate. Așadar, pentru a beneficia de actualizări frecvente, funcționalități noi și securitate, este esențial să instalezi Termux din surse oficiale, precum F-Droid sau GitHub. Acestea oferă acces direct la pachete actualizate, verificate și sigure, fără dependențe de servicii externe.
Actualizarea inițială a mediului
După instalare, este necesară o actualizare a depozitelor pentru a asigura accesul la ultimele versiuni ale pachetelor. Acest proces se face prin comanda pkg update, urmată de pkg upgrade, care verifică și instalează toate actualizările disponibile. Această etapă este crucială pentru a asigura că mediul de lucru este sigur și funcțional.
Pregătirea mediului fără root
Termux funcționează eficient chiar fără root, oferind un spațiu izolat pentru utilizator, în care fiecare comandă este executată într-un context sigur și independent. Acest mediu userland este protejat de sistemul Android, prevenind interferențe și vulnerabilități. Prin urmare, utilizatorul poate accesa un mediu Linux complet, fără nevoi de acces administrativ.
2. Instalarea OpenSSH și configurarea serverului pe portul 8022
Cum se instalează OpenSSH și se configurează serverul pe portul 8022
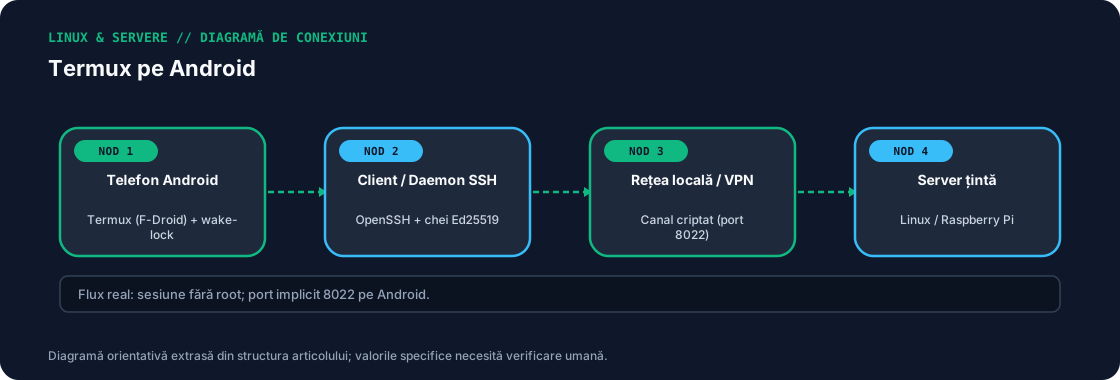
În Termux, instalarea pachetului OpenSSH este extrem de simplă și se face prin comanda pkg install openssh. Această comandă adaugă funcționalitatea de server SSH, care permite conectarea de la dispozitivele mobile la un mediu Linux. Deși OpenSSH este configurat pentru a asculta pe un port specific, daemonul sshd începe să asculte implicit pe portul 8022. Acest comportament este datorat faptului că Android, în mod implicit, blochează aplicațiile fără drepturi de root de a utiliza porturi sub 1024. Prin urmare, orice aplicație care nu are permisiuni de root trebuie să folosească porturi mai mari decât 1024, iar 8022 este un alegere comună și sigură. Termux nu folosește systemd, deci nu are un sistem automat de pornire sau oprire al serviciilor. În loc de asta, utilizatorul trebuie să activeze serviciul manual prin comanda sshd și să îl oprească cu pkill sshd. Aceste acțiuni sunt esențiale pentru a menține controlul asupra funcționării serverului SSH în mediul Termux.
3. Autentificarea prin chei Ed25519 și securizarea conexiunii SSH
Generarea cheilor Ed25519 și configurarea autentificării SSH
Pentru a se asigura o autentificare sigură și eficientă, se recomandă generarea unei perechi de chei Ed25519 folosind comanda ssh-keygen. Această metodă oferă o protecție robustă, fiind una dintre cele mai sigure variante de autentificare în mediul SSH. Cheia privată este stocată în fișierul ~/.ssh/id_ed25519, iar cheia publică este generată automat și trebuie adăugată în fișierul ~/.ssh/authorized_keys pe dispozitivul de conectare. Această adăugare permite călătoria fără parolă, asigurând o experiență mai fluidă pentru utilizator.
În cazul în care sistemul Termux este configurat pentru autentificare cu parolă, comanda passwd din pachetul termux-auth poate fi folosită pentru a seta o parolă de acces. Această funcție este utilă atunci când nu este disponibilă o cheie publică validă sau pentru a oferi o protecție suplimentară. Totuși, după ce cheia Ed25719 a fost corect generată și adăugată în autorizarea SSH, este recomandat să se dezactiveze autentificarea cu parolă pentru a evita întârzieri și pentru a menține o conexiune rapidă și sigură.
Această configurație asigură o autentificare sigură, eficientă și compatibilă cu standardele moderne de securitate.
4. Accesul la stocarea Android și transferul sigur de fișiere
Maparea stocării și gestionarea permisiunilor
Comanda termux-setup-storage este esențială pentru a permite accesul la stocarea dispozitivului Android din interiorul mediului Termux. Ea mapă directorul /storage/emulated/0 în calea ~/storage, oferind o cale accesibilă și consistentă pentru transferul fișierelor. Această mapare este crucială pentru a asigura că utilizatorul poate naviga și manipula fișierele din stocarea dispozitivului, fără a fi nevoit să folosească aplicații externe.
Stocarea internă a Termux este limitată la un director privat, care nu poate fi accesat de alte aplicații sau de comenzi, iar permisiunile sunt restricționate pentru securitate. În schimb, stocarea partajată, reprezentată de /storage/emulated/0, este accesibilă de la nivelul sistemului și permite interacțiunea cu alte aplicații. Deși această zonă este mai deschisă, trebuie gestionată cu atenție pentru a evita riscuri de pierdere sau modificare a fișierelor.
Fișierele pot fi transferate eficient prin comenzi precum scp sau sftp, configurate pentru a funcționa pe portul 8027, care este deja ales pentru OpenSSH. Aceste metode permit transferul sigur și rapid al fișierelor între dispozitiv și terminal, fără a necesita interfațe grafice sau aplicații suplimentare.
Prin aceste mecanisme, utilizatorul poate gestiona stocarea și transferul fișierelor într-un mod eficient și sigur.
5. Menținerea sesiunii active pe Android: termux-wake-lock și modul Doze
Impactul modului Doze asupra sesiunii Termux
Modul Doze, implementat de Android pentru a economisi bateria, pare să oprească automat procesele din fundal, inclusiv cele rulate de Termux. Acest comportament poate duce la închiderea serverului SSH, afectând accesul la mediul Linux. Deși Termux este un aplicație care rulează într-un spațiu izolat, el este sensibil la interacțiunile sistemului cu gestionarea bateriei. Dacă nu este protejat, daemonul sshd poate fi încheiat în mod automat, ceea ce înseamnă că utilizatorul nu mai poate accesa serviciul SSH fără a reînregistra sesiunea.
Pentru a preveni această oprire, este necesară o interacțiune directă cu sistemul Android prin intermediul comenzii termux-wake-lock. Această comandă îi oferă sistemului un semn de „activitate” și îi spune că procesul este esențial, astfel încât să nu fie supus optimizării bateriei. Această măsură este eficientă doar dacă este apelată în mod regulat, de exemplu într-o buclă de verificare a conexiunii SSH.
În plus, este posibil să se configureze o excepție de optimizare a bateriei pentru Termux, astfel încât sistemul să nu îl considere un proces neesențial. Această configurare este esențială pentru menținerea unei sesiuni active și stabile, chiar și în condiții de utilizare intensă a bateriei.
6. Scenarii practice de administrare și limitele mediului fără root
Utilizarea Termux ca client SSH și sincronizare fișiere
Prin Termux, utilizatorii pot accesa servere Linux sau Raspberry Pi prin SSH, oferind o soluție eficientă pentru gestionarea dispozitivelor din rețea. Această funcție este ideală pentru administrarea unor mașini virtuale sau dispozitive de tip IoT, fără a necesita un sistem operativ complet. În mod similar, rsync poate fi folosit pentru a sincroniza fișiere între Termux și un server Linux, asigurând o actualizare rapidă și sigură a datelor. Editarea fișierelor într-un mediu de tip shell permite verificarea configurațiilor de rețea, cum ar fi setările IP sau routerele, într-un mod direct și rapid.
Limitări ale mediului fără root
Termux, într-un mediu fără root, nu poate modifica sistemul Android sau interacționa direct cu funcții de nivel sistem. Acest lucru înseamnă că nu poate accesa anumite resurse de rețea sau fișiere din sistem, precum /system sau /data/system. De asemenea, funcțiile de securizare, cum ar fi încărcarea de module sau verificarea de firewall, sunt limitate. Aceste restricții sunt esențiale pentru securitatea utilizatorului, dar pot afecta performanța și flexibilitatea în anumite scenarii.
Bune practici de securitate pe rețele Wi-Fi
Pentru a menține securitatea, este recomandat să se folosească rețele Wi-Fi protejate cu autentificare, să se evite accesarea la rețele publice și să se activeze cheile SSH pentru autentificare. De asemenea, se poate utiliza un server SSH pe un dispozitiv local, dar doar într-o rețea confidențială, pentru a evita expunerea la atacuri.
Comentarii și discuții