
Ce este ADB și cum funcționează fără acces root
Cum funcționează ADB fără acces root
Android Debug Bridge (ADB) este un instrument de comunicare între un calculator și un dispozitiv Android, care permite accesul la informații de diagnosticare direct, fără a fi necesară instalarea de aplicații sau modificări ale sistemului. ADB funcționează prin trei componente principale: un client pe PC, un daemon (adbd) care rulează pe dispozitivul Android și un server care gestionează conexiunile. Acestea se comunică prin un protocol de tip serial, bazat pe conexiuni TCP/IP, fără a necesita permisiuni de administrare sau acces root.
Pe dispozitivul Android, daemonul adbd este deja activat și rulat în mod implicit de sistem, chiar și în versiuni standard, fără modificări. Acesta este responsabil pentru gestionarea comenzilor de diagnosticare, cum ar fi citirea proprietăților sistemului, verificarea stării serviciilor și extragerea jurnalelor de eroare. Aceste date sunt transmise în mod sigur către PC prin ADB, fără a fi necesară o modificare a permisiunilor sistemului.
De aceea, utilizatorii pot accesa informații esențiale despre starea dispozitivului — cum ar fi temperatura, starea bateriei, serviciile active sau mesajele de eroare — direct din terminal, fără a face modificări ale sistemului sau a obține acces root. Acest mecanism este integrat în mod implicit și funcționează din momentul în care dispozitivul este conectat și recunoscut de PC.
Activarea USB debugging, autorizarea RSA și riscurile de securitate
Confirmarea amprentei RSA la prima conectare
Când activi USB debugging, Android cere o confirmare vizuală pe ecranul telefonului, prin care trebuie să verifici amprenta RSA a dispozitivului. Această etapă este esențială pentru a proteja împotriva atacurilor de tip MITM sau furt de date, deoarece asigură că conexiunea este stabilită între dispozitivul tău și un calculator cunoscut și încredere. Dacă nu ai văzut această confirmare, poate fi o semnătură a unui sistem care nu este complet sigur sau a unei interfețe corupte.
Riscuri critice asociate cu autorizarea USB debugging
Autorizarea USB debugging pe un calculator public sau necunoscut creează o poziție vulnerabilă, deoarece permite accesul la date sensibile, inclusiv conținutul memoriei, mesajele și setările personale. Un atacator poate folosi această conexiune pentru a instala aplicații malware sau pentru a extrage informații fără a fi detectat. Este esențial să eviți orice autorizare pe dispozitive necunoscute sau accesibile public.
Recomandări practice pentru utilizare sigură
După fiecare sesiune de lucru pe un alt calculator, trebuie să folosești opțiunea „Revoke USB debugging authorizations” pentru a anula autorizarea. Această acțiune elimină posibilitatea ca un dispozitiv necunoscut să continue să acceseze datele tale. Prin urmare, este vital să menții o practică de securitate clară și să nu păstrezi autorizările active pe dispozitive neîncredibile.
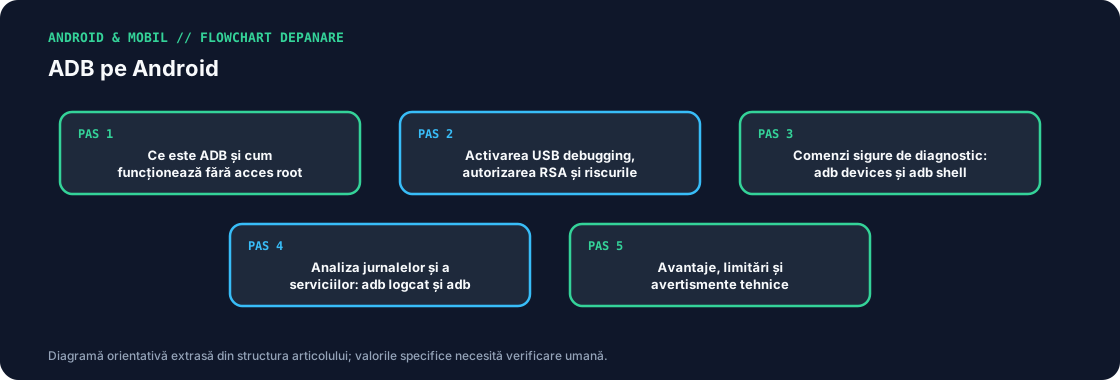
Comenzi sigure de diagnostic: adb devices și adb shell getprop
Interpretarea stărilor în adb devices
Comanda adb devices oferă o vedere clară a dispozitivelor conectate, arătând starea fiecărui dispozitiv în mod direct. Starea „device” indică o conexiune validă și funcțională, iar dispozitivele în starea „offline” nu sunt accesibile din cauza unui lipsa de conexiune sau a unui sistem care nu răspunde. Starea „unauthorized” apare atunci când dispozitivul este conectat, dar nu a fost autorizat pentru a fi utilizat de ADB, de obicei din cauza unui blocare a accesului în modul de dezvoltare. Această stare este esențială pentru a înțelege dacă un dispozitiv este într-o stare de așteptare sau a fost blocat de utilizator.
Utilizarea adb shell getprop pentru inspecție fără modificare
Comanda adb shell getprop permite extragerea a unor proprietăți ale sistemului Android fără a interveni în structura sau funcționarea sistemului. Prin intermediul acestei comenzi, se pot obține informații precum versiunea sistemului (ex. ro.build.version.release), modelul dispozitivului, versiunea build-ului și alte detalii hardware. Aceste date sunt disponibile în mod implicit, fără a fi modificate sau suprascrise, ceea ce asigură o evaluare sigură și fără risc de deteriorare a sistemului. Utilizarea acestei comenzi este ideală pentru diagnosticarea rapidă a caracteristicilor dispozitivului, fără a necesita acces root sau interacțiuni directe cu sistemul de operare.
Analiza jurnalelor și a serviciilor: adb logcat și adb shell dumpsys
Observarea fluxului de execuție prin logcat
adb logcat oferă o vedere real-time a mesajelor generate de sistem și aplicații, permitând identificarea erorilor, a evenimentelor critice și a urmării dezvoltării unui stack trace. Fără a interacționa cu starea sistemului, acest instrument este capabil să afișeze mesaje de tip debug, error sau warning, fără a perturba funcționarea aplicațiilor sau a serviciilor. Prin filtrare, utilizatorul poate concentra atenția pe anumite categorii de mesaje, cum ar fi erorile de memorie sau evenimentele de la nivelul unei aplicații. Acest lucru este esențial pentru diagnosticarea problemelor fără a fi nevoit să se acceseze conținutul interne al aplicațiilor.
Inspecția stării serviciilor cu dumpsys
Comanda adb shell dumpsys permite o analiză detaliată a stării serviciilor operaționale ale sistemului Android, fără a fi necesară autorizarea root. De exemplu, adb shell dumpsys activity oferă o vedere a activităților în curs de execuție, inclusiv a aplicațiilor care sunt pornite sau suspendate, iar adb shell dumpsys battery arată starea bateriei, cum ar fi nivelul de încărcare și modul de consum. Aceste date sunt disponibile în mod read-only, fără a permite modificarea sau dezactivarea serviciilor. Informațiile sunt utile pentru a înțelege comportamentul sistemului în contexte normale sau anomale, fără a fi necesară o interacțiune directă cu aplicațiile.
Aceste metode oferă un cadru de diagnosticare complet, sigur și fără riscuri de modificare a stării sistemului.
Avantaje, limitări și avertismente tehnice
Avantaje ale diagnosticului ADB fără root
Diagnosticul prin ADB fără root oferă acces direct la informațiile esențiale despre sistem, cum ar fi starea serviciilor, configurațiile de sistem și erorile din log, fără a necesita modificări ale structurii sistemului. Aceasta înseamnă că utilizatorii pot identifica probleme de funcționare sau instabilitate fără a compromite integritatea sistemului sau a aplicațiilor instalate. De asemenea, comenzi precum adb logcat și adb shell getprop sunt disponibile în mod direct, fără a necesita acces la niveluri de privilegii superioare.
Limitări ale accesului fără root
ADB fără root nu oferă acces la datele private ale aplicațiilor comerciale, cum ar fi fișierele de configurare sau datele de utilizare, și nu poate citi fișiere protejate de sistem care sunt împărtășite doar pentru aplicații cu permisiuni speciale. Aceste restricții sunt datorate mecanismelor de securitate ale Android-ului, care protejează informațiile sensibile de acces neautorizat.
Avertismente tehnice importante
Este esențial să dezactivați modul USB debugging imediat după utilizarea completă a diagnosticului ADB. Acesta este un punct de intrare pentru atacuri dacă rămâne activ, deoarece permite accesul la dispozitiv de la distanță. Dezactivarea acestui mod este o măsură de securitate obligatorie pentru a proteja dispozitivul împotriva exploatarii neautorizate.
Concluzie și flux recomandat de diagnostic sigur
Pașii pentru un diagnostic rapid și sigur
Înainte de orice investigare, verificarea conexiunii și a stării sistemului este esențială. Prima etapă constă în confirmarea conectării telefonului cu PC-ul prin USB, verificând dacă ADB detectează dispozitivul și dacă este în modul de debug activ. Acesta este un punct de pornire sigur, fără a necesita acces root.
Următorul pas implică rularea comenzii adb devices pentru a obține o listă clară a dispozitivelor conectate, validând dacă dispozitivul este recunoscut și dacă este în stare de funcționare. Această verificare este rapidă și oferă o imagine imediată a stării sistemului.
Pe baza acestei confirmări, se recomandă apoi analiza serviciilor și a stării sistemului prin adb shell getprop și adb shell dumpsys, pentru a identifica eventualele abateri în configurații sau stări critice, fără a perturba funcționarea dispozitivului.
În final, toate acești pași pot fi reversibile: orice comandă poate fi anulată sau repetată fără a afecta starea inițială a dispozitivului, asigurând o abordare sigură, transparentă și fără riscuri pentru date sau sistem.
Surse tehnice oficiale
- Android Developers — Android Debug Bridge (adb) (https://developer.android.com/tools/adb, accesat 2026-11-14): Comenzi oficiale sigure de diagnostic read-only: adb devices (stări device/offline/unauthorized), adb shell getprop, adb logcat, adb shell dumpsys; autorizare prin cheie RSA la prima conectare și revocare din Developer options.
Comentarii și discuții