
1. Ce verifică Android la instalarea unui APK și riscurile surselor externe
Cum Android verifică semnătura unui APK
Când un utilizator încearcă să instaleze un APK pe dispozitivul Android, sistemul rulează o verificare automată a semnăturii aplicației. Această verificare asigură că fișierul provine de la un dezvoltator autentic și că conținutul nu a fost modificat de o parte terță. Android analizează semnătura digitală, generată de un cheie privată a dezvoltatorului, pentru a confirma autenticitatea aplicației. Dacă semnătura este validă, sistemul acceptă instalarea. Dacă nu, instalarea este blocată și utilizatorul primește un mesaj de eroare.
De ce este esențială validarea pentru surse externe
Instalarea unui APK din surse externe – cunoscută ca sideloading – elimină protecția naturală a Android, care îi interzice de obicei instalarea aplicațiilor din surse necunoscute. În acest caz, Android nu poate verifica dacă aplicația este autentică sau dacă a fost modificată. Fără verificarea semnăturii și a hash-ului SHA-256, utilizatorul riscă să instaleze o versiune coruptă sau un program care poate răspândi malware.
Riscurile asociate pachetelor modificate
Pachetele modificate, adesea făcute pentru a evita verificarea, pot conține cod neintenționat care poate monitoriza activitățile utilizatorului, transmite date sensibile sau instalează alte aplicații fără permisiune. Aceste riscuri sunt mai mari atunci când utilizatorul nu are control asupra sursei din care provine APK-ul. Așadar, fără verificarea riguroasă a semnăturii și a integrității, instalarea din surse externe devine o poziție vulnerabilă.
2. Verificarea integrității fișierului prin hash SHA-256
Ce este hash-ul SHA-256 și de ce îl folosim
Hash-ul SHA-256 este o funcție matematică care generează un cod unic, lung și foarte sensibil la orice modificare a fișierului. Dacă un APK este modificat, chiar și la nivelul unui singur bit, hash-ul se schimbă complet. Acest lucru permite verificarea integrității fișierului descărcat, asigurându-se că nu a fost corupt sau alterat în timpul transferului. Deși semnătura digitală verifică autenticitatea cheii de semnare a dezvoltatorului, hash-ul SHA-256 se concentrează exclusiv pe integritatea binară a fișierului, adică dacă acesta corespunde exact versiunii publicate de sursă. Important: un hash SHA-256 valid confirmă doar că fișierul nu a fost modificat față de varianta de referință, dar NU garantează că aplicația este sigură sau lipsită de cod malițios — un distribuitor rău intenționat poate publica un APK periculos împreună cu hash-ul său valid. Pe Windows, se poate verifica hash-ul folosind comanda Get-FileHash din PowerShell, pe Linux, comanda sha256sum, iar pe dispozitive Android, această verificare poate fi făcută prin aplicații dedicate de verificare a sumelor de control. Prin verificarea hash-ului combinată cu verificarea semnăturii criptografice prin apksigner, utilizatorul reduce riscul de a instala fișiere corupte sau modificate de un terț.
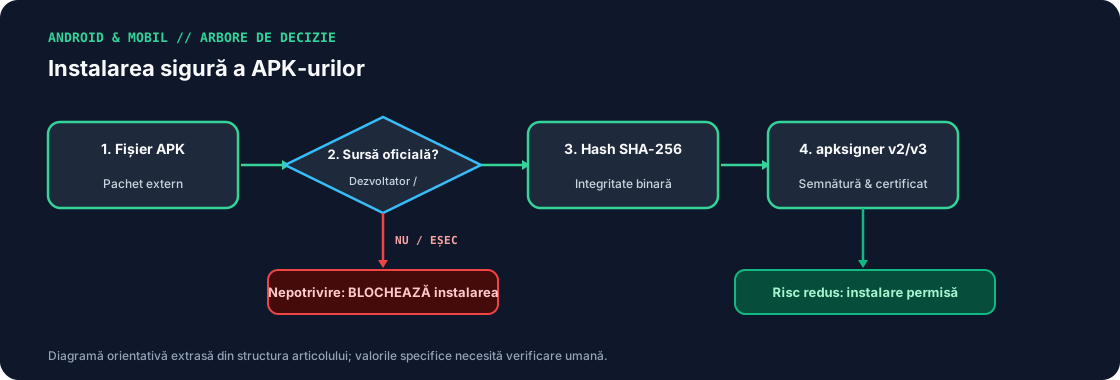
3. Verificarea semnăturii digitale cu apksigner: schemele v2 și v3
Schemele v2 și v3: protecția semnăturii în APK-uri
APK Signature Scheme v2: o bază solidă pentru integritate
APK Signature Scheme v2 a fost introdus cu Android 7.0 și reprezintă o soluție eficientă pentru protejarea integrității unui APK. Această schemă se aplică direct în blocul de semnare al fișierului, oferind o protecție integrală împotriva modificării fără a fi detectată. Fiecare aplicație care este distribuită pe Android 7.0 sau mai nou trebuie să fie semnată cu această schemă, iar verificarea semnăturii devine o parte esențială a procesului de instalare. Prin intermediul apksigner, utilizatorul poate verifica dacă blocul de semnare este complet și dacă datele sunt integre, fără a fi alterate de orice intervenție externă.
APK Signature Scheme v3: adaptabilitate și securitate în evoluție
Schemele v3, introduse cu Android 9.0, extind funcționalitatea v2 prin introducerea unei mecanisme de rotire a cheilor. Această funcție permite aplicațiilor să schimbe cheile de semnare fără a compromite integritatea, iar sistemul verifică dacă noua cheie este validă și că a fost implementată corect. Acest mecanism este esențial pentru a menține securitatea în timp, în special în mediul de dezvoltare și distribuție continuă. Verificarea se face automat la instalare, asigurând că fiecare versiune este autentică și nu a fost falsificată.
Aceste scheme oferă o bază robustă pentru securitatea APK-urilor în cadrul ecuatiei de instalare a aplicațiilor pe Android.
4. Compararea amprentei SHA-256 a certificatului între versiuni
Cum se compară amprenta SHA-256 a certificatului de semnare
Android verifică dacă amprenta SHA-256 a certificatului de semnare a unui APK nou este identică cu cea a versiunii deja instalate sau cu amprenta publicată oficial de dezvoltator. Această verificare este esențială pentru a asigura că aplicația nu a fost modificată în mod neautorizat. Când un utilizator instalează o actualizare, Android extrage amprenta SHA-256 din certificatul de semnare al fișierului nou și o compara cu amprenta stocată în sistem, de obicei într-un registru de verificare sau într-o bază de date locală. Dacă amprentele nu se potrivesc, sistemul respinge instalarea, chiar dacă fișierul pare valid. Această logică se bazează pe principiul că o cheie de semnare diferită înseamnă o sursă neconfirmată sau o modificare neautorizată a aplicației. De aceea, Android nu acceptă actualizări semnate cu o cheie de semnare diferită de cea a versiunii anterioare. Acest comportament protejează utilizatorul împotriva aplicațiilor falsificate sau a versiunilor corupte. Prin urmare, verificarea amprentei SHA-256 este o componentă crucială a integrității și a siguranței în procesul de actualizare.
5. Google Play, magazine alternative și instalare manuală: diferențe de securitate
Google Play: o linie de apărare activă
Google Play oferă o protecție integrată prin Play Protect, care analizează automat fiecare APK în timp ce este descărcat, detectând potențiale riscuri de securitate precum malware sau modificări nefiabile. Această funcție funcționează în mod continuu și este parte a unei arhitecturi de securitate verificate, ceea ce face ca instalarea în mediul oficial să fie mai puțin expusă la vulnerabilități.
Magazine alternative: transparență și verificabilitate
Magazine precum F-Droid se bazează pe construcții reproductibile și semnare digitală verificabilă, oferind un cadru deschis în care fiecare aplicație este semnată cu un certificat public. Acești pași permit utilizatorilor să verifice independent integritatea și autenticitatea fiecărui fișier, fără a depinde de o platformă centralizată.
Instalare manuală: riscuri și dependențe
Când se instalează un APK prin intermediul unui manager de pachete Android, utilizatorul nu beneficiază automat de verificări automate, iar procesul de securitate depinde în mare parte de cunoștințele sale și de acuratețea informațiilor disponibile. Dacă nu se verifică semnătura și hash-ul SHA-255, riscul de instalare a unui fișier corupt sau contaminat rămâne ridicat.
În concluzie, fiecare metodă are un nivel diferit de protecție, iar alegerea trebuie să fie în funcție de nevoile de securitate și de confianță a utilizatorului.
6. Listă de verificare practică și erori frecvente la instalarea APK-urilor
Pași pentru verificarea unui APK înainte de instalare
Pentru a asigura siguranța instalării unui APK, este esențial să urmezi pașii de verificare înainte de a-l adăuga pe dispozitiv. Începe cu deschiderea fișierului APK într-un editor de fișiere sau într-un mediu specializat, apoi extrage hash-ul SHA-25-6 prin intermediul unui utilitar de tip hash. Acesta trebuie comparat cu valoarea publică furnizată de sursa oficială a aplicației. Dacă valorile nu se potrivesc, există riscul că fișierul a fost modificat sau corupt.
Urmărește apoi verificarea semnăturii digitale, care poate fi confirmată prin apksigner pentru schemele v2 și v3. Dacă semnătura este invalidă, poate înseamnă că aplicația a fost modificată sau că a fost creată de o sursă neîncredemă. În unele cazuri, Android arată o eroare de tip „App not installed” datorită unui conflict de pachet cu o aplicație deja instalată, ceea ce poate fi rezolvat prin dezinstalarea anterioară a versiunii existente.
O altă eroare frecventă este arhitectura incompatibilă – acest lucru apare când APK-ul este construit pentru un tip de procesor (de exemplu, ARM64) care nu este suportat de dispozitivul tău. În acest caz, instalarea nu poate fi efectuată, indiferent de verificarea hash-ului sau a semnăturii.
Verificarea acestor elemente înainte de instalare este esențială pentru a evita riscurile de malware sau de funcționare defectuoasă a aplicației.
Comentarii și discuții