
Ce măsoară o actualizare de securitate cibernetică
O actualizare de securitate cibernetică este o modificare implementată într-un sistem de operare, aplicație sau componentă soft, care corectează vulnerabilități identificate în codul sursă. Aceste vulnerabilități pot fi exploate, permitând atacurilor de tip remote, injectie de cod sau acces nesemnificativ la date sensibile. De exemplu, o vulnerabilitate într-o funcție de verificare a autentificării poate fi utilizată de un atacator pentru a se autentifica fără parolă. Comanda `ps aux` poate fi folosită pentru a verifica dacă procesele active sunt în conformitate cu comportamentul normal, iar `grep` poate fi combinată pentru a detecta procese suspecte.
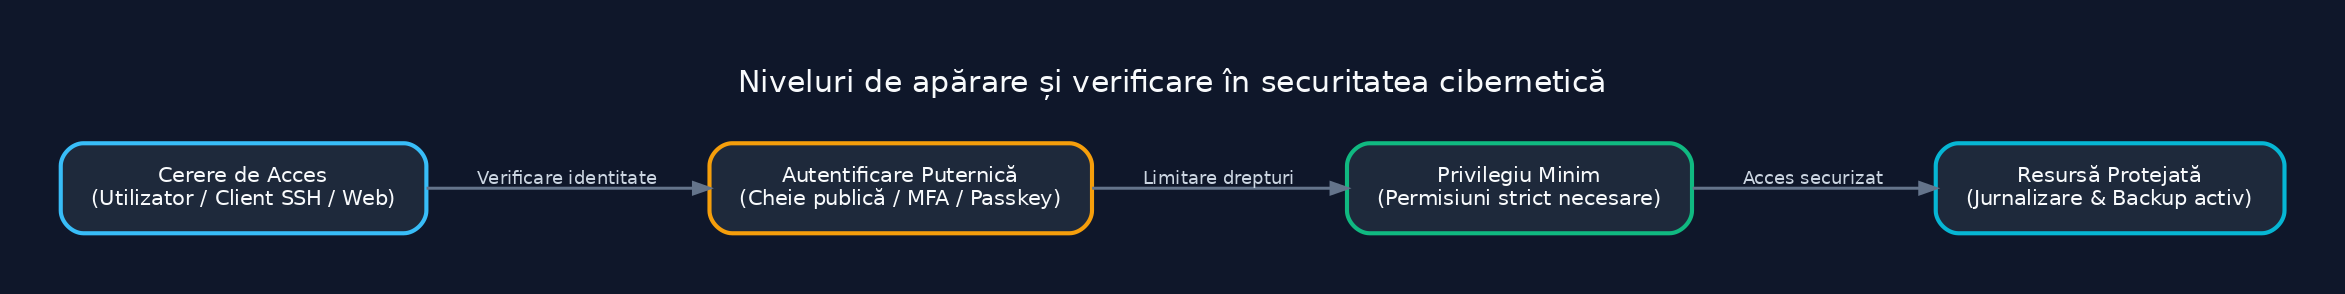
Cum se detectează o vulnerabilitate într-un sistem
Un sistem de securitate cibernetică trebuie să monitorizeze continuu comportamentul intern, inclusiv accesul la resurse și schimbarea configurațiilor. Comanda `journalctl –since "1 hour ago"` permite vizualizarea înregistrărilor de sistem pentru a detecta eventuale activități neobișnuite. Aceste înregistrări pot conține mesaje despre încercări de conectare, erori de autentificare sau modificări ale fișierelor de configurație. Dacă apare o serie de încercări de autentificare eșuate într-un interval scurt, acest lucru poate indica o atacare de tip brute-force.
De ce este esențială verificarea actualizărilor în timp real
Verificarea actualizărilor se face prin analiza frecventă a listelor de patch-uri oferite de producători. Pe un sistem Linux, comanda `apt list –upgradable` indică pachetele care pot fi actualizate, iar `yum check-update` (pe sistemul Red Hat) arată aceleași informații pentru distribuțiile bazate pe RPM. Aceste comenzi nu oferă o evaluare a securității, dar pot indica dacă sunt disponibile actualizări care includ corecții de securitate. O actualizare fără verificare poate păstra un sistem expus la atacuri cunoscute.
Ce se întâmplă dacă o actualizare este ignorată
Dacă o actualizare de securitate este ignorată, sistemul rămâne expus la atacuri cunoscute, chiar dacă nu este utilizat direct. Atacatorii pot folosi vulnerabilități cunoscute pentru a instala malware, a obține acces la date sau a compromite integritatea sistemului. De exemplu, o vulnerabilitate într-un driver grafic poate fi exploataționată pentru a face o atacare de tip privilege escalation. Fără actualizare, riscul de exploatare rămâne constant și poate crește în timp, deoarece atacatorii își actualizează metodele.